امنیت وبسایت یکی از حیاتیترین جنبههای هر کسبوکار آنلاین است. با افزایش حملات سایبری، نفوذها و سوءاستفاده از دادهها، داشتن یک زیرساخت امن نهتنها یک مزیت رقابتی بلکه یک ضرورت است. یک نقص امنیتی کوچک میتواند منجر به از دست رفتن اطلاعات، آسیب به اعتبار برند و حتی زیان مالی شود. ما با رویکردی پیشگیرانه، امنیت سیستم را در لایههای مختلف بررسی و تقویت میکنیم.
فرآیند بررسی امنیت با یک Security Audit کامل آغاز میشود. در این مرحله، تمامی نقاط ورود سیستم شامل فرمها، APIها، احراز هویت، مدیریت نشستها و دسترسیها بررسی میشوند. همچنین آسیبپذیریهای رایج مانند XSS، SQL Injection، CSRF و ضعف در مدیریت رمزهای عبور شناسایی و مستندسازی میشوند.
- بررسی آسیبپذیریهای رایج (OWASP Top 10)
- بهروزرسانی کتابخانهها و وابستگیها
- پیادهسازی احراز هویت امن (JWT، OAuth)
- مدیریت سطوح دسترسی و Role-Based Access
- تنظیمات امنیتی سرور و SSL
یکی از مهمترین اقدامات در این حوزه، استانداردسازی پیادهسازیهای امنیتی در سطح کد است. استفاده از ورودیسنجی (Input Validation)، رمزنگاری دادهها، مدیریت صحیح Session و جلوگیری از نشت اطلاعات، از جمله مواردی هستند که بهصورت دقیق در کد بررسی و اصلاح میشوند. این اقدامات باعث کاهش چشمگیر ریسک نفوذ و سوءاستفاده خواهند شد.
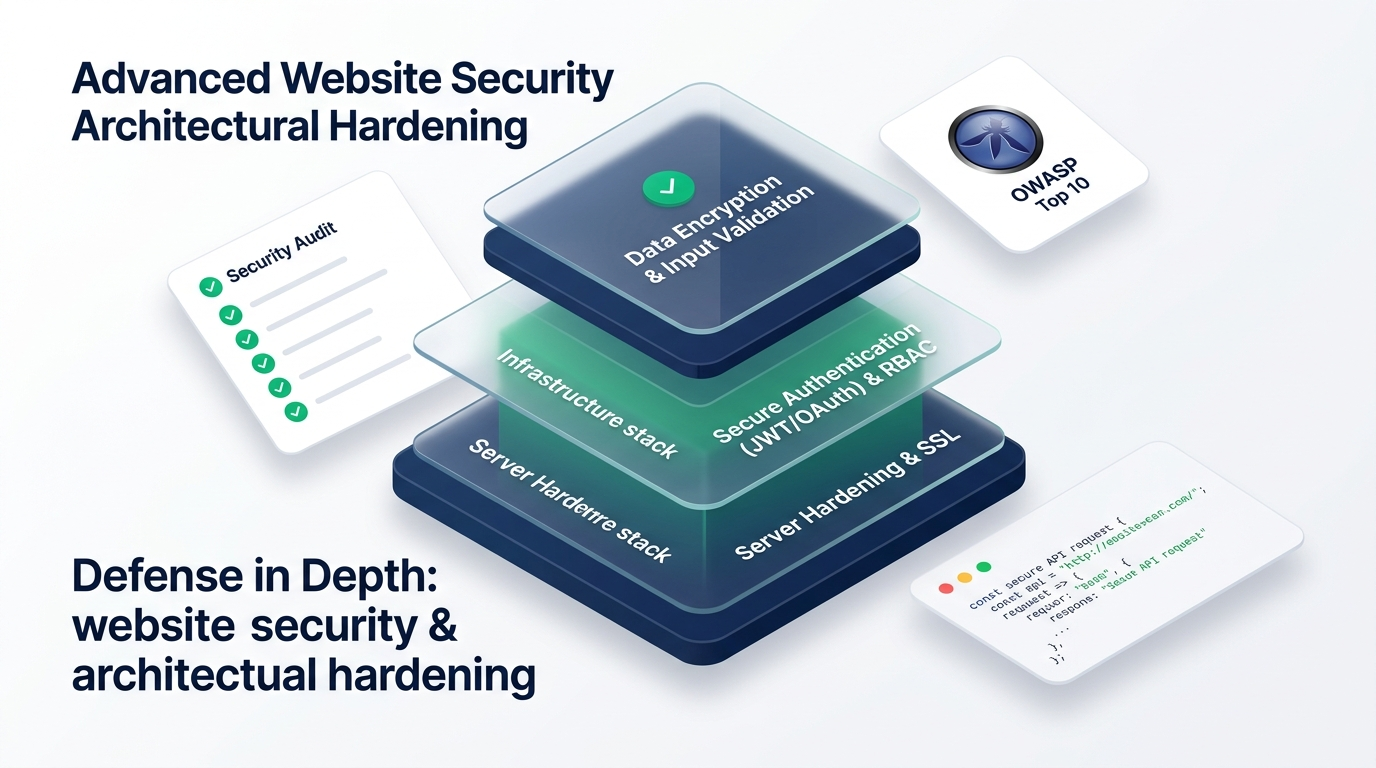
در سطح زیرساخت، تنظیمات امنیتی سرور، استفاده از HTTPS، فایروالها و سیستمهای تشخیص نفوذ (IDS/IPS) نقش مهمی در جلوگیری از حملات دارند. همچنین مانیتورینگ مداوم لاگها و رفتار کاربران کمک میکند تهدیدات احتمالی در سریعترین زمان شناسایی و خنثی شوند.
امنیت یک فرآیند یکباره نیست، بلکه نیازمند بهروزرسانی و پایش مستمر است. با انتشار آسیبپذیریهای جدید و تغییر تکنیکهای حمله، لازم است سیستم بهصورت دورهای بررسی و بهروزرسانی شود. ما با ارائه خدمات پشتیبانی امنیتی، از پایدار ماندن امنیت سیستم در طول زمان اطمینان حاصل میکنیم.
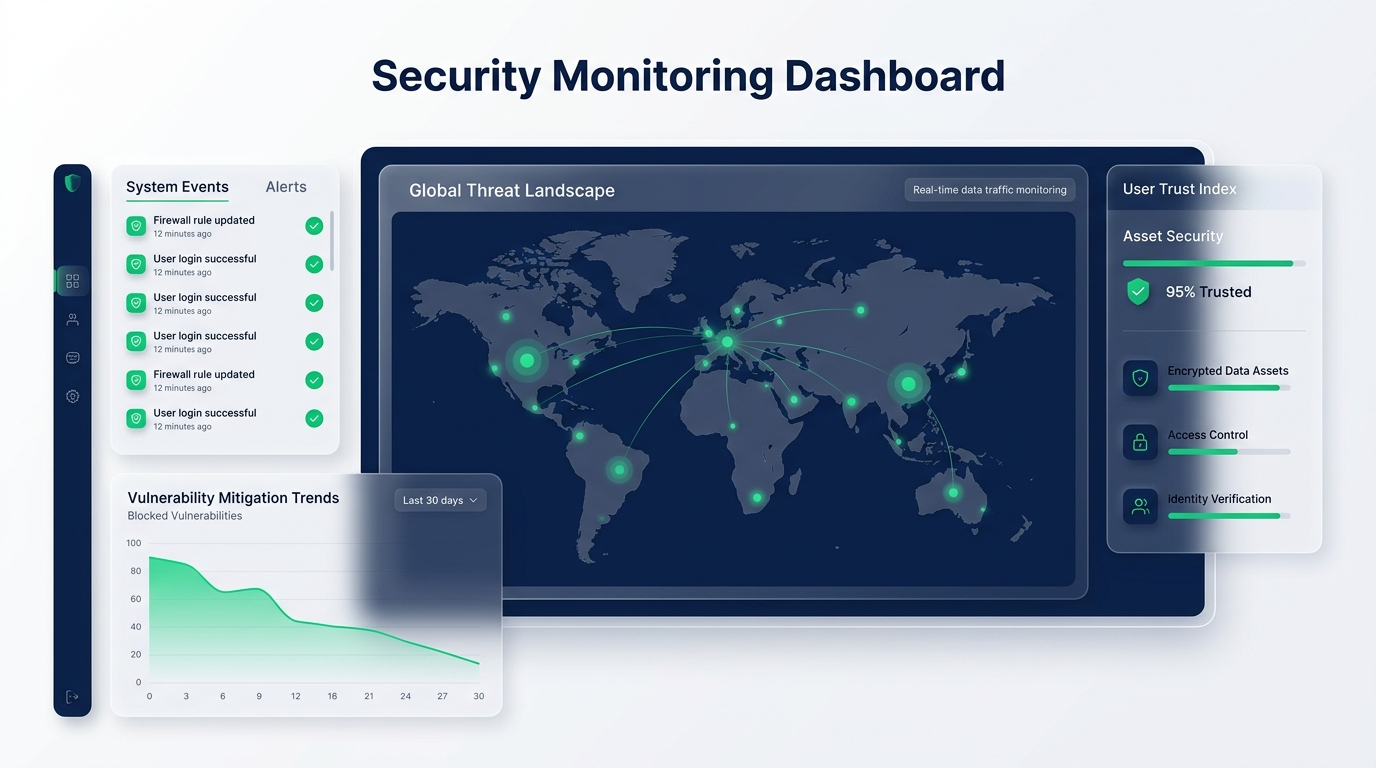
هدف نهایی از ارتقاء امنیت وبسایت، ایجاد یک محیط قابل اعتماد برای کاربران و محافظت از داراییهای دیجیتال کسبوکار است. این موضوع نهتنها باعث افزایش اعتماد کاربران میشود، بلکه از بروز خسارات جدی در آینده جلوگیری میکند.