La sécurité d’un site Web est l’un des aspects les plus critiques de toute entreprise en ligne. Avec l’augmentation des cyberattaques, des intrusions et de l’utilisation abusive des données, disposer d’une infrastructure sécurisée n’est pas seulement un avantage concurrentiel mais aussi une nécessité. Une petite faille de sécurité peut entraîner une perte de données, une atteinte à la réputation de la marque et même une perte financière. Avec une approche proactive, nous examinons et renforçons la sécurité du système à différents niveaux.
Le processus d'examen de sécurité commence par un audit de sécurité complet. À ce stade, tous les points d'entrée du système, notamment les formulaires, les API, l'authentification, la gestion des sessions et les contrôles d'accès, sont examinés. En outre, les vulnérabilités courantes telles que XSS, SQL Injection, CSRF et la gestion faible des mots de passe sont identifiées et documentées.
- Examen des vulnérabilités courantes (OWASP Top 10)
- Mise à jour des bibliothèques et des dépendances
- Implémentation d'une authentification sécurisée (JWT, OAuth)
- Gestion des niveaux d'accès et de l'accès basé sur les rôles
- Paramètres de sécurité du serveur et SSL
L'une des mesures les plus importantes dans ce domaine est la standardisation des implémentations de sécurité au niveau du code. L'utilisation de la validation d'entrée, le cryptage des données, la gestion appropriée des sessions et la prévention des fuites d'informations font partie des aspects qui sont précisément revus et corrigés dans le code. Ces mesures réduiront considérablement les risques d’intrusion et d’utilisation abusive.
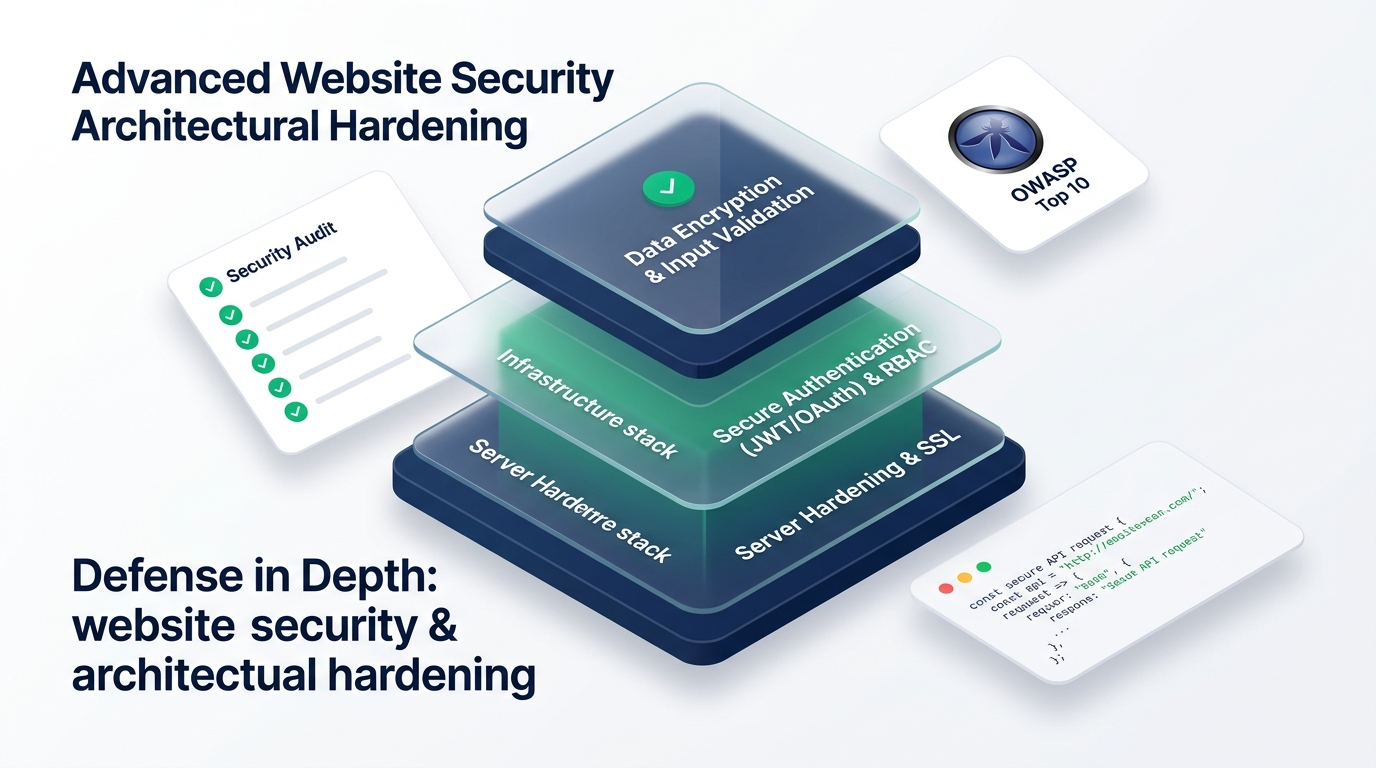
Au niveau de l'infrastructure, les paramètres de sécurité du serveur, utilisant HTTPS, les pare-feu et les systèmes de détection d'intrusion (IDS/IPS), jouent un rôle important dans la prévention des attaques. De plus, la surveillance continue des journaux et du comportement des utilisateurs permet d'identifier et de neutraliser les menaces potentielles dans les plus brefs délais.
La sécurité n'est pas un processus ponctuel mais nécessite une mise à jour et une surveillance continues. Avec la publication de nouvelles vulnérabilités et l’évolution des techniques d’attaque, le système doit être revu et mis à jour périodiquement. En fournissant des services d'assistance à la sécurité, nous garantissons que la sécurité du système reste stable dans le temps.
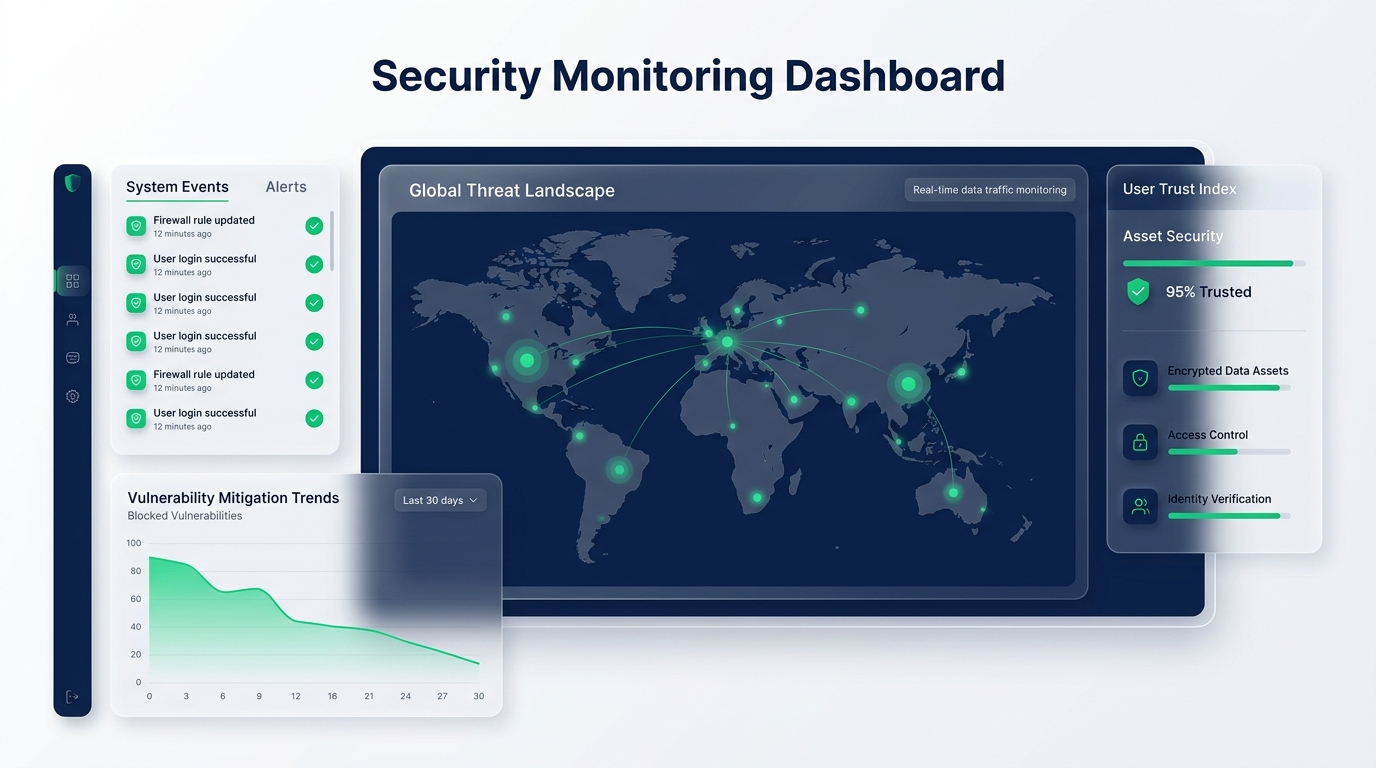
L'objectif ultime de l'amélioration de la sécurité des sites Web est de créer un environnement fiable pour les utilisateurs et de protéger les actifs numériques de l'entreprise. Cela augmente non seulement la confiance des utilisateurs, mais évite également de graves dommages futurs.