Безопасность веб-сайта является одним из наиболее важных аспектов любого онлайн-бизнеса. В условиях роста количества кибератак, вторжений и неправомерного использования данных наличие защищенной инфраструктуры становится не только конкурентным преимуществом, но и необходимостью. Небольшой недостаток безопасности может привести к потере данных, ущербу репутации бренда и даже финансовым потерям. Используя упреждающий подход, мы проверяем и укрепляем безопасность системы на разных уровнях.
Процесс проверки безопасности начинается с полного аудита безопасности. На этом этапе проверяются все точки входа в систему, включая формы, API, аутентификацию, управление сеансами и контроль доступа. Кроме того, выявляются и документируются распространенные уязвимости, такие как XSS, SQL-инъекция, CSRF и слабое управление паролями.
- Обзор распространенных уязвимостей (ТОП-10 OWASP)
- Обновление библиотек и зависимостей
- Реализация безопасной аутентификации (JWT, OAuth)
- Управление уровнями доступа и ролевым доступом
- Настройки безопасности сервера и SSL
Одной из наиболее важных мер в этой области является стандартизация реализации безопасности на уровне кода. Использование проверки ввода, шифрование данных, правильное управление сеансами и предотвращение утечки информации входят в число аспектов, которые тщательно проверяются и исправляются в коде. Эти меры значительно снизят риск вторжения и неправильного использования.
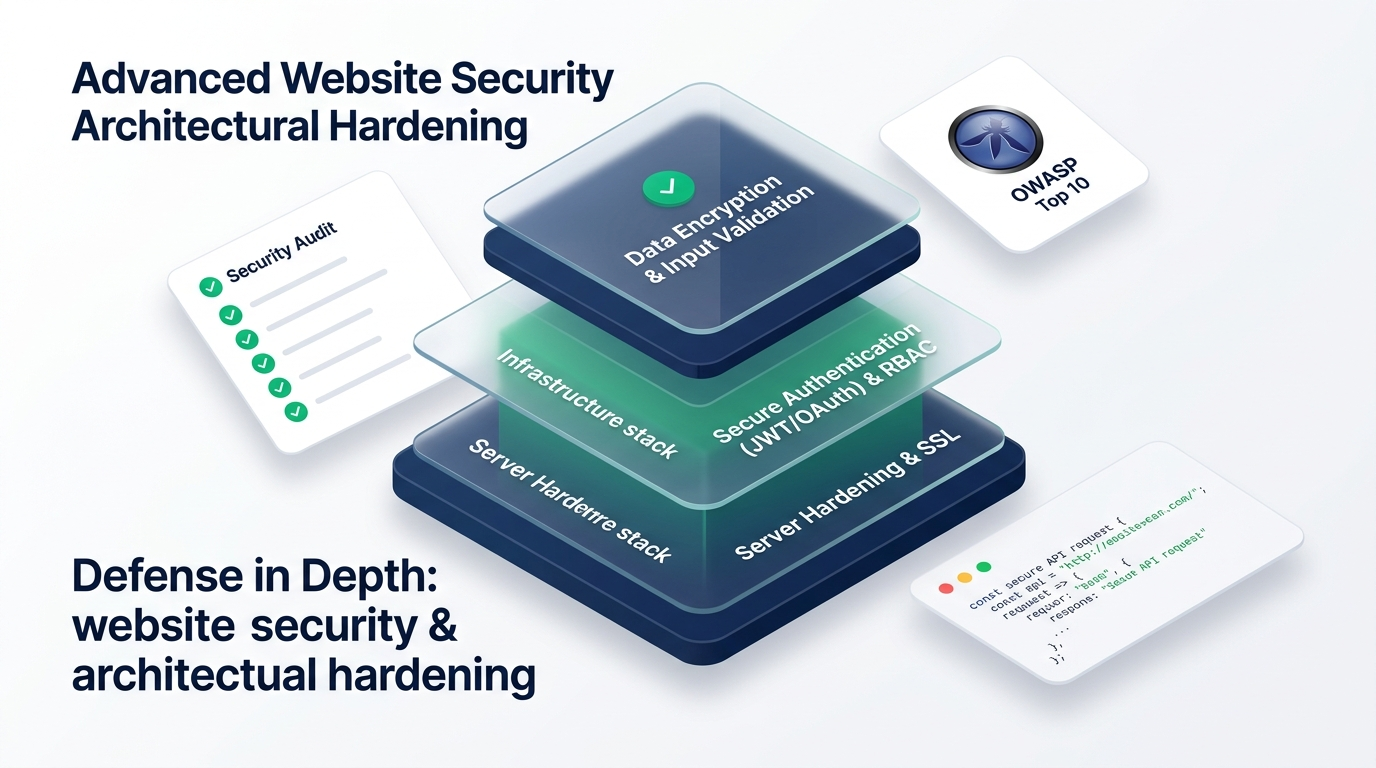
На уровне инфраструктуры настройки безопасности сервера с использованием HTTPS, межсетевых экранов и систем обнаружения вторжений (IDS/IPS) играют важную роль в предотвращении атак. Также постоянный мониторинг логов и поведения пользователей помогает выявить и нейтрализовать потенциальные угрозы в кратчайшие сроки.
Безопасность — это не разовый процесс, а требует постоянного обновления и мониторинга. С появлением новых уязвимостей и изменением методов атак систему необходимо периодически пересматривать и обновлять. Предоставляя услуги по поддержке безопасности, мы гарантируем, что безопасность системы останется стабильной с течением времени.
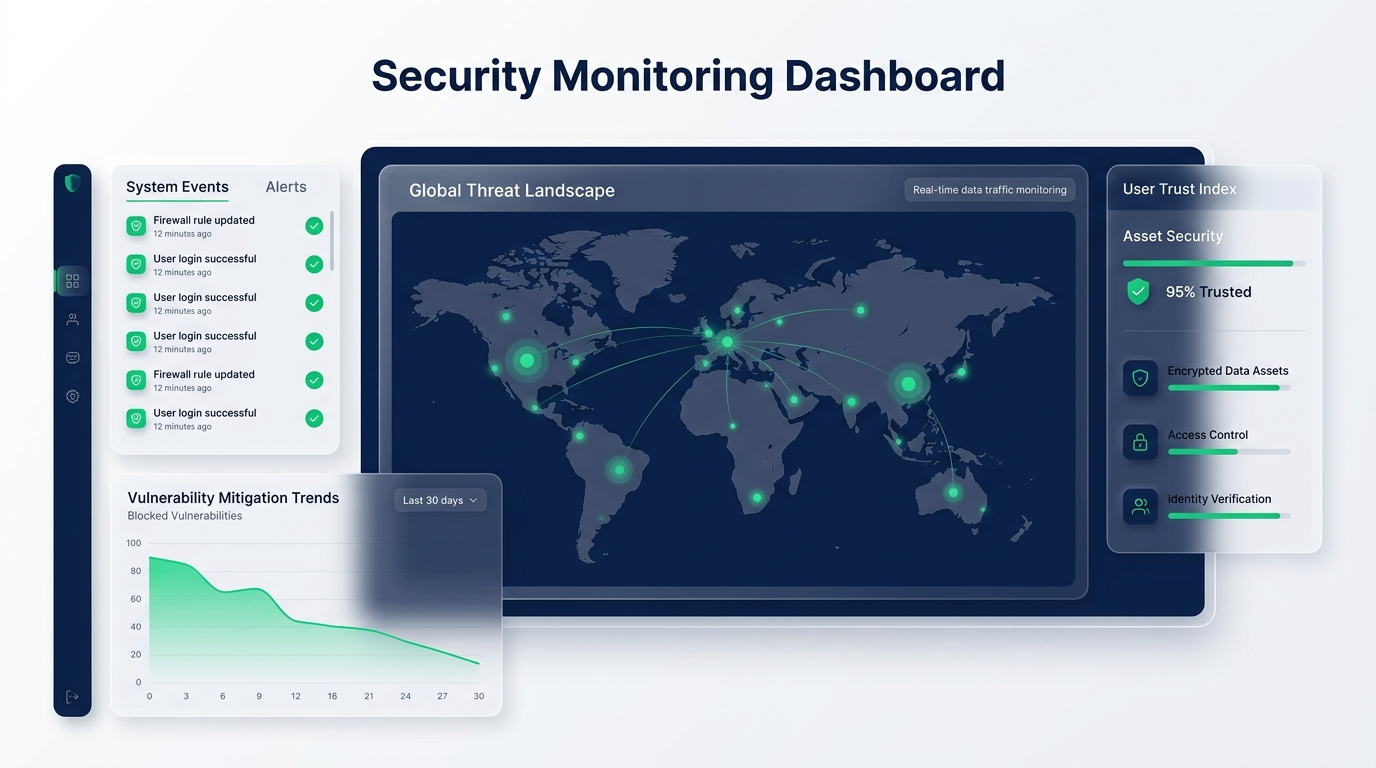
Конечная цель повышения безопасности веб-сайта — создать надежную среду для пользователей и защитить цифровые активы бизнеса. Это не только повышает доверие пользователей, но и предотвращает серьезные убытки в будущем.